System bezpieczeństwa SIL to jedna z najważniejszych koncepcji w dziedzinie automatyki przemysłowej, której celem jest ograniczenie skutków awarii maszyn i urządzenia poprzez wprowadzenie odpowiednio zaprojektowanych zabezpieczeń. W artykule omówione zostaną podstawowe założenia norm międzynarodowych, proces klasyfikacji poziomów SIL oraz praktyczne aspekty implementacji systemów o określonym stopniu niezawodności.
Fundamenty systemu SIL
Koncepcja SIL (ang. Safety Integrity Level) wywodzi się z normy IEC 61508 i została rozszerzona w normie IEC 61511 dedykowanej branży procesowej. Jej celem jest precyzyjne określenie zawodnośći funkcji bezpieczeństwa, tak aby możliwe było oszacowanie prawdopodobieństwa niewykonania się danej funkcji w sytuacji zagrożenia. Każdy system bezpieczeństwa jest oceniany pod kątem wymagań, jakie stawiają przed nim scenariusze awaryjne, a poziom SIL stanowi wartość liczbową od 1 do 4, gdzie SIL 4 oznacza najwyższe wymagania redukcji ryzyka.
W praktyce dobór odpowiedniego poziomu SIL opiera się na analizie ryzyka, w której kluczowe jest zdefiniowanie potencjalnych ryzykoów, wynikających z awarii lub niezamierzonego działania urządzeń. Metody takie jak HACCP, HAZOP czy ARP 4754 umożliwiają identyfikację krytycznych punktów w procesie technologicznym. Na tej podstawie określa się, jakie parametry konstrukcyjne i diagnostyczne powinny posiadać systemy zabezpieczeń.
Projektowanie zgodne z koncepcją SIL wymaga uwzględnienia zasad redundancji, monitorowania stanu oraz cyklicznego testowania funkcji awaryjnych. Dzięki temu można znacząco obniżyć awaryjność i zagwarantować, że system zachowa wymagane parametry nawet w przypadku pojedynczego uszkodzenia sprzętu.
Klasyfikacja poziomów SIL
Normy określają cztery poziomy SIL, z których każdy odpowiada konkretnym wartościom intensywności niewykonania się funkcji bezpieczeństwa (PFD – Probability of Failure on Demand). Im wyższy poziom, tym mniejsze dopuszczalne prawdopodobieństwo awarii:
- SIL 1 – PFD od 10-1 do 10-2, najniższe wymagania dla systemów wspomagających.
- SIL 2 – PFD od 10-2 do 10-3, stosowany w aplikacjach średniego ryzyka.
- SIL 3 – PFD od 10-3 do 10-4, konieczny tam, gdzie skutki awarii mogą być katastrofalne.
- SIL 4 – PFD od 10-4 do 10-5, najwyższe wymagania w krytycznych instalacjach obronnych czy farmaceutycznych.
Doskonałym uzupełnieniem klasycznej analizy jest metoda LOPA (Layer of Protection Analysis), dzięki której projektant może szybko ocenić, czy planowane środki zabezpieczeń osiągają wymagany poziom redukcji ryzyka. W praktyce często łączy się różne bariery: sprzętowe, programowe i proceduralne, aby osiągnąć zdefiniowany poziom SIL.
Implementacja w urządzeniach i maszynach
Realizacja systemu SIL w maszynach przemysłowych wymaga ścisłej współpracy działów projektowych, utrzymania ruchu oraz inżynierii bezpieczeństwa. Kluczowe elementy to:
- redundancja – stosowanie podwójnych kanałów sygnałowych (TMR, 2oo3), aby pojedynczy błąd nie powodował utraty funkcji bezpieczeństwa.
- diagnostyka – wbudowane mechanizmy testów własnych (BIST), pozwalające na samoczynne wykrywanie usterek.
- spójna architektura – separacja stref zagrożeń, stosowanie stref Ex w strefach wybuchowych oraz właściwe uziemienie i ekranowanie okablowania.
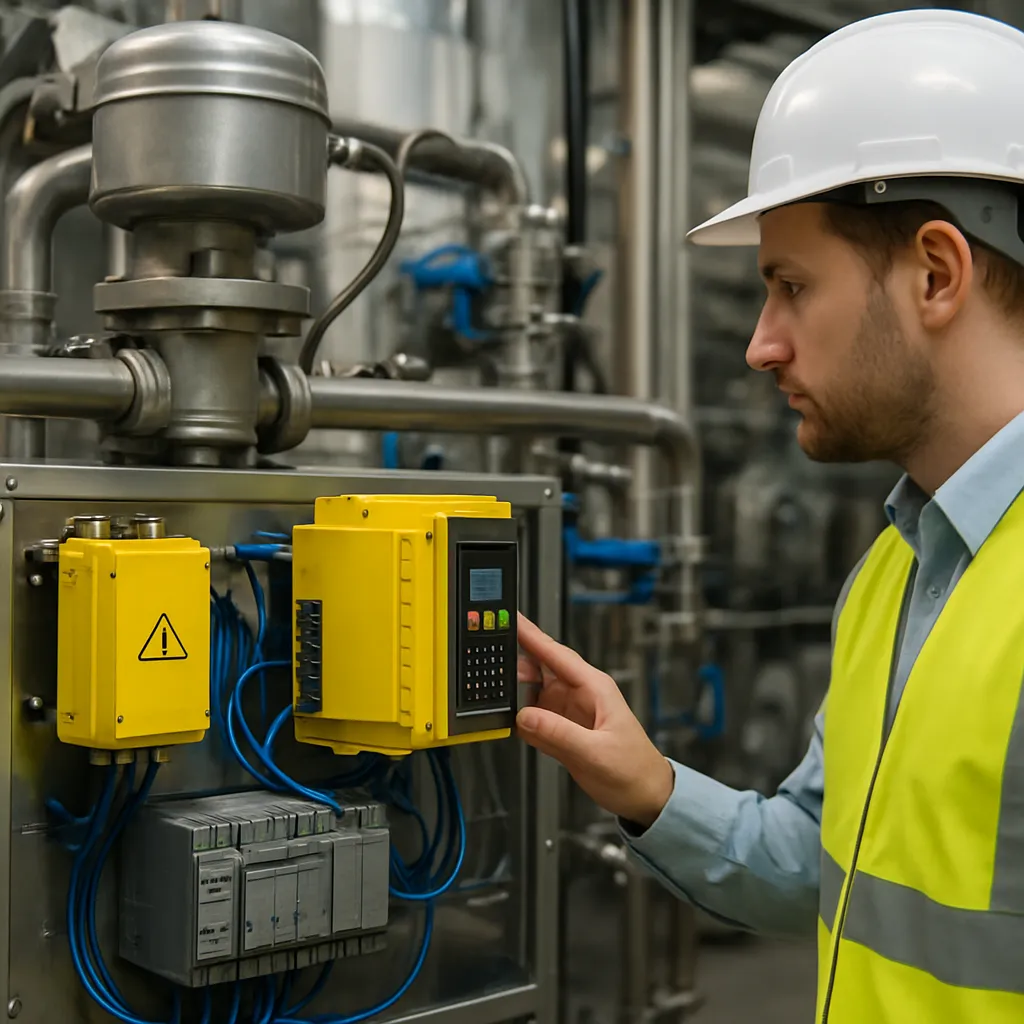
Przykładami urządzeń zgodnych z normami SIL są zaawansowane zawory odcinające, czujniki ciśnienia z funkcją zabezpieczenia przed przekroczeniem parametrów pracy czy sterowniki PLC z certyfikatem SIL. Przy projektowaniu instalacji warto zwrócić uwagę na sposób montażu, dokumentację producenta oraz możliwość integracji z nadrzędnymi systemami SCADA.
Wdrożenie systemu SIL często wiąże się z koniecznością modyfikacji istniejących maszyn. Powszechne praktyki to instalacja dodatkowych przekaźników bezpieczeństwa, modernizacja paneli sterowniczych czy wprowadzenie wizualizacji stanu systemu w HMI z alarmami przedawkowań. Każdy krok wymaga walidacji i testów, by potwierdzić zgodność z założonym poziomem niezawodności.
Proces walidacji i certyfikacja
Kluczowym etapem jest przeprowadzenie szczegółowej analizy typu FMEDA (Failure Modes, Effects and Diagnostic Analysis), w ramach której definiuje się możliwe tryby awarii i ocenia ich wpływ na funkcję bezpieczeństwa. Dzięki FMEDA można dobrać odpowiedni poziom diagnostyczności i zaplanować częstotliwość testów.
Certyfikacja przez jednostkę notyfikowaną potwierdza, że system spełnia wymagania norm IEC 61508 lub branżowej IEC 61511. W praktyce oznacza to dostarczenie kompletnej dokumentacji projektowej, raportów z testów, a także procedur utrzymania i kalibracji. Dopiero po pozytywnej ocenie uzyskuje się świadectwo potwierdzające przyznanie danego poziomu SIL.
Automatyzacja procesu walidacji za pomocą specjalistycznego oprogramowania do oceny ryzyka i dokumentowania etapów wdrożenia znacznie usprawnia cały cykl życia projektu. Wbudowane biblioteki komponentów z parametrami diagnostycznymi pozwalają na szybkie generowanie raportów i harmonogramów przeglądów.
Korzyści i wyzwania związane z SIL
Stosowanie systemów o określonym poziomie SIL przynosi wymierne korzyści:
- zwiększenie bezpieczna pracy
- redukcja kosztów związanych z przestojami i awariami
- poprawa wizerunku firmy jako odpowiedzialnego dostawcy
- łatwiejsza eksploatacja dzięki przejrzystej dokumentacji i procedurom
Wyzwania obejmują konieczność dokładnej analizy ryzyka, szkolenia personelu oraz ciągłą aktualizację dokumentacji. Ponadto, implementacja zaawansowanych systemów wymaga współpracy z doświadczonymi integratorami i dostawcami, którzy posiadają niezbędną wiedzę na temat norm oraz najlepszych praktyk inżynierskich.